
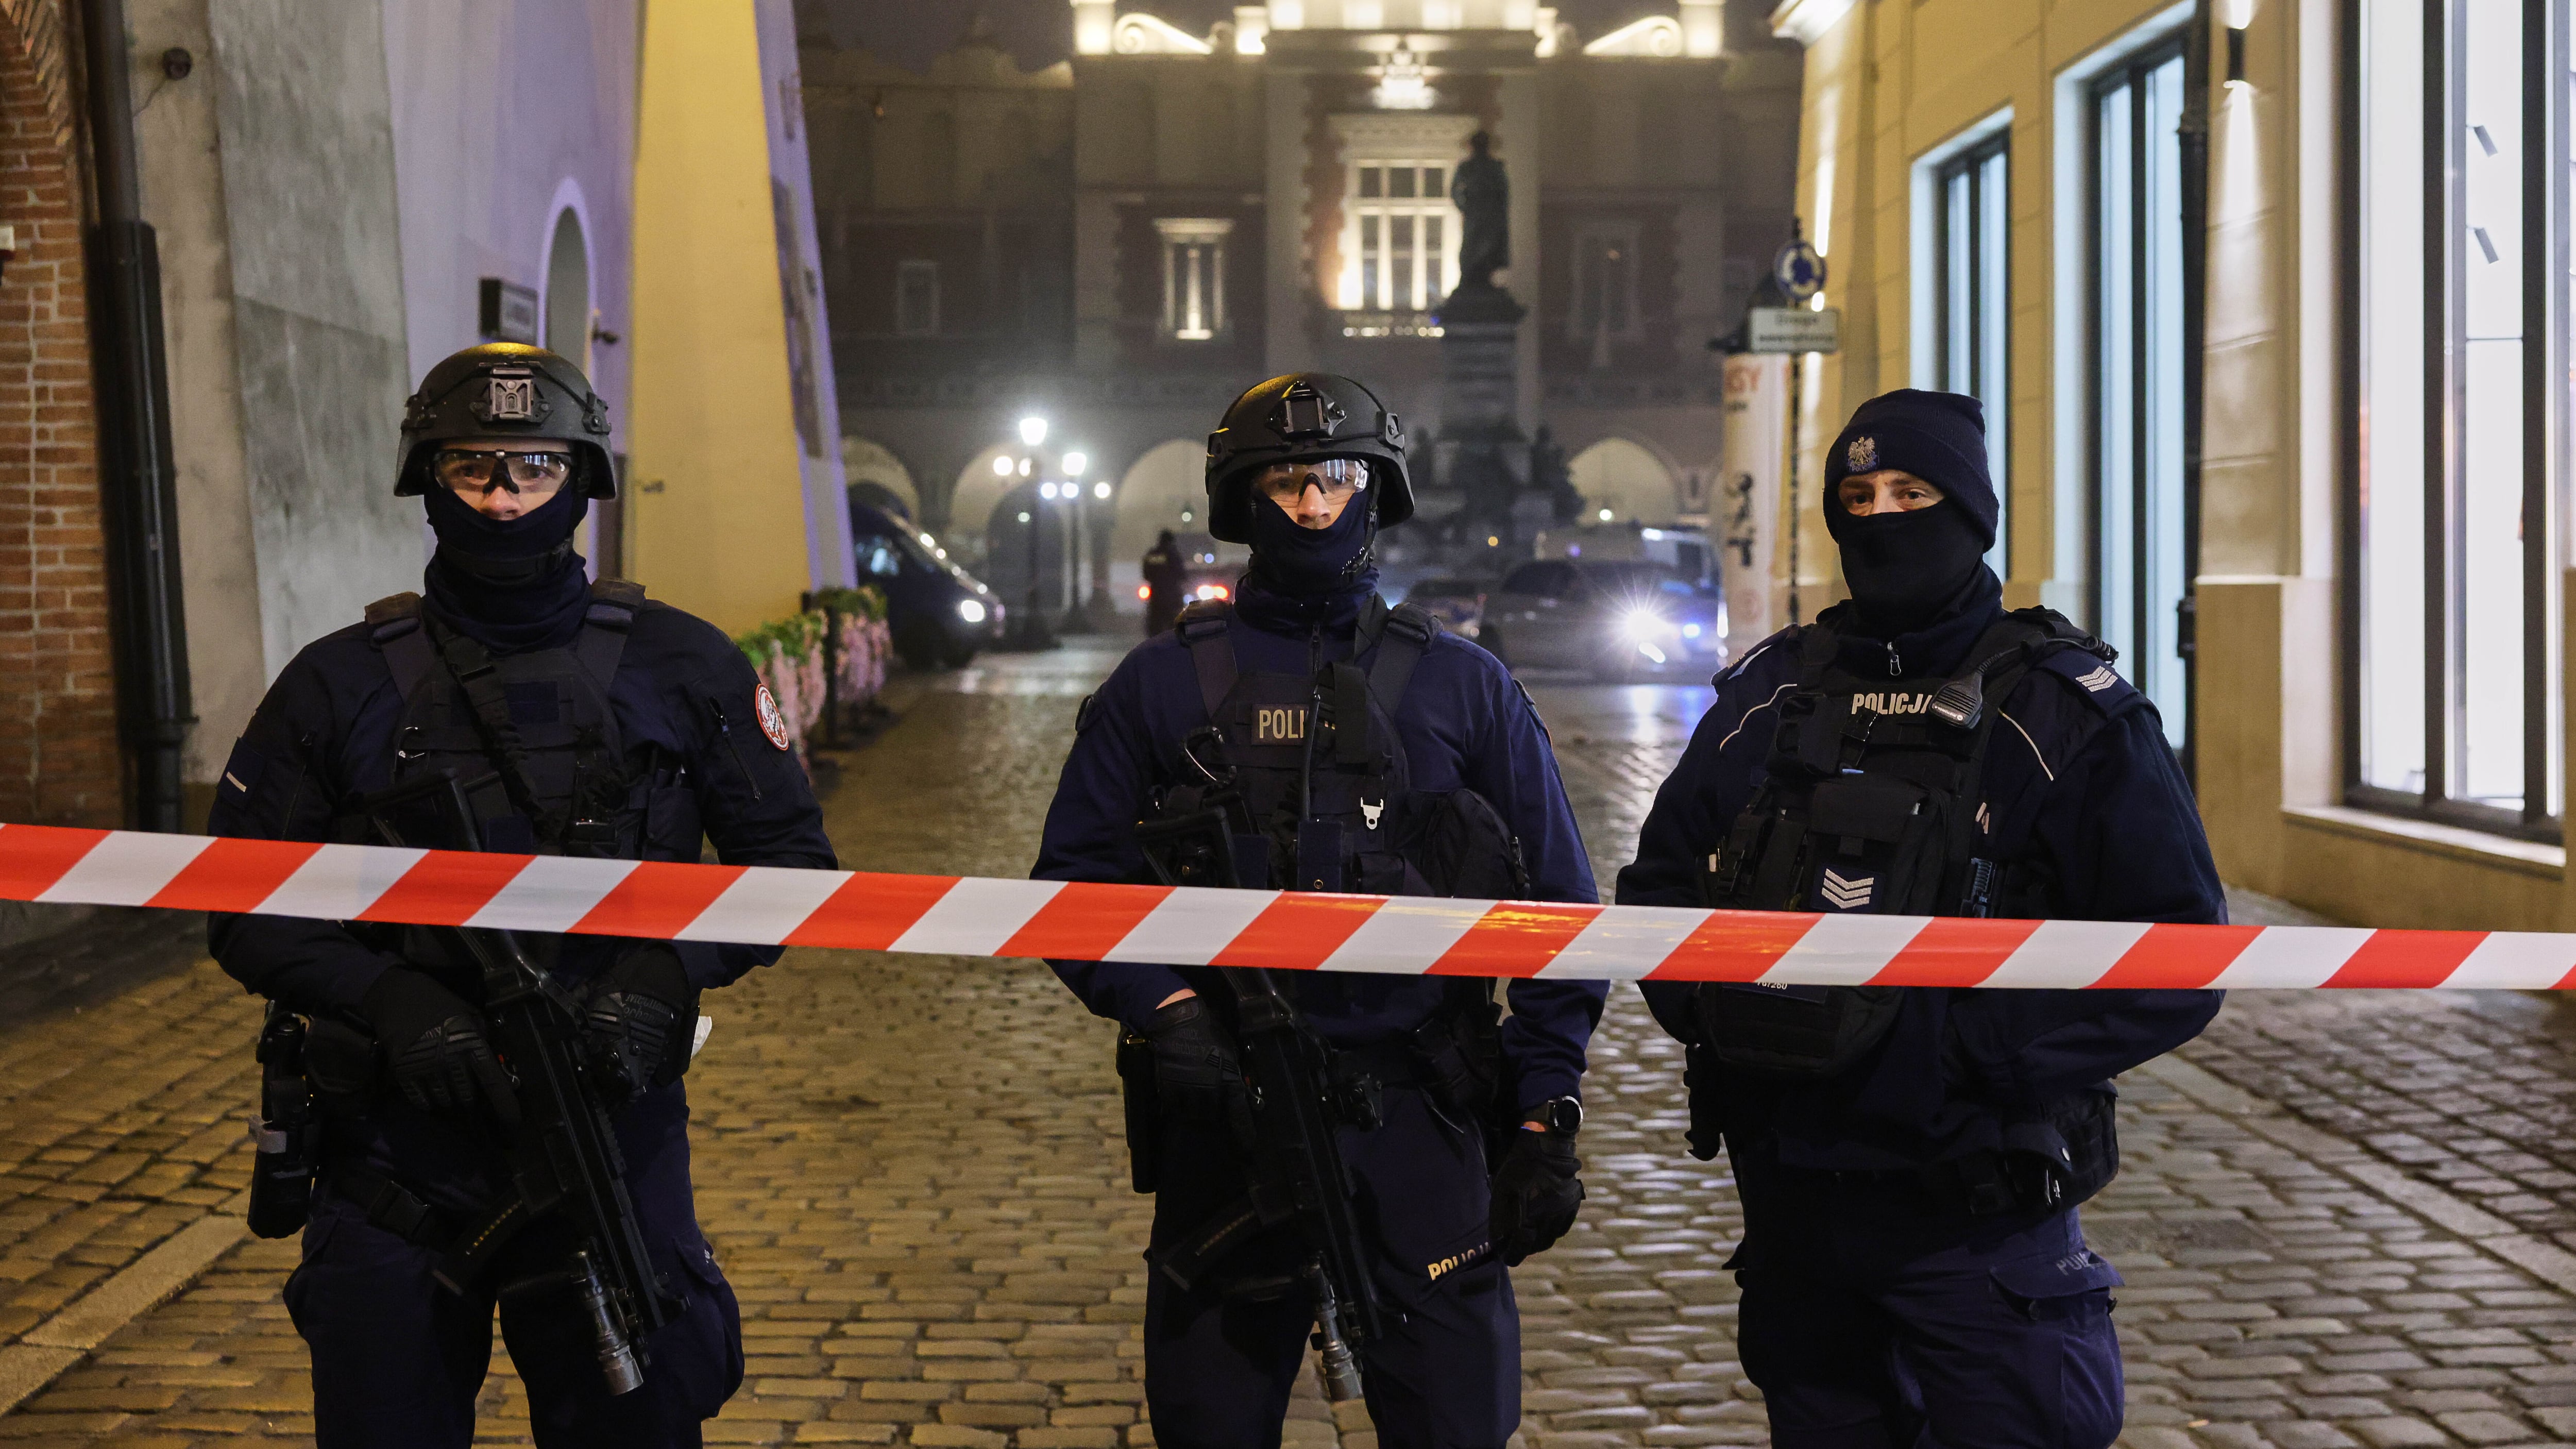
Prove generali di guerra cyber-ibrida, un termine che unisce i concetti di guerra cibernetica e guerra ibrida. È soltanto un’ipotesi, una delle tante piste investigative seguite per fare luce sulla misteriosa strage di Cracovia. Il giovane fanatico polacco potrebbe aver ricevuto l’input dalla rete di hacker responsabili dei cyberattacchi ai sistemi di refrigerazione e della raffica di falsi allarmi bomba sugli aerei che sta interessando tutta Europa. “Un caso di terrorismo estremo”, lo ha definito il premier polacco Donald Tusk.
I cyberattacchi sarebbero prove generali per verificare la reattività e gli impatti collaterali in relazione ai veri obiettivi di una pianificazione di attentati strategici che risale alla Guerra fredda. Piani di sabotaggio e attentati contro infrastrutture militari, centrali energetiche, centri di controllo di servizi nevralgici, aeroporti, reti di trasporto, linee elettriche, collegamenti e telecomunicazioni. Una serie di attacchi simultanei in grado di paralizzare un intero Paese, rendendone oltremodo difficile la capacità difensiva. Lo riporta Italpress in una lunga analisi.
Un piano che risale all’Urss
Si tratterebbe dell’elaborazione di piani risalenti all’inizio degli anni Cinquanta, nel pieno del regime stalinista dell’Unione Sovietica, predisposti dai servizi segreti militari russi per la creazione di una rete clandestina di spie infiltrate nella società civile di tutti i Paesi della Nato, con false identità ma normali attività lavorative. Reti di agenti illegali, senza alcun rapporto diretto con le ambasciate russe, rispondenti direttamente a Mosca e in grado, se mobilitate, di compiere attentati, omicidi, sabotaggi e quant’altro direttamente nel cuore dei Paesi infiltrati.
Era la logica della Guerra fredda e delle opposte strutture stay-behind. Con un’enorme differenza: quelle occidentali erano strutture difensive, quelle sovietiche d’invasione e di distruzione. Una logica strategica che spinse l’allora Kgb, il tenebroso servizio segreto dell’Unione Sovietica, a infiltrare centinaia di agenti clandestini con false identità americane negli Stati Uniti, nell’illusione di poter scongiurare, con assalti e attentati, un paventato first strike degli Usa contro Mosca.
La rete di spie
Le intelligence americana, britannica ed europea hanno scoperto, anche recentemente, numerose di queste reti di spionaggio negli Stati Uniti, in Europa e in America Latina, tutte facenti capo al famigerato Gru, il direttorato dell’intelligence militare russa che sovrintende alle operazioni degli infiltrati clandestini. Il punto è che sono state individuate e smantellate numerose reti di agenti killer dalla doppia vita, ma non tutte. Il nucleo più importante dello spionaggio russo, secondo le agenzie di intelligence di Washington e Londra, è tuttora in piena attività. Anzi, dopo la guerra scatenata da Putin contro l’Ucraina, la sua operatività sarebbe stata potenziata e le sue specificità e i suoi obiettivi aggiornati.
Perfettamente integrata in un contesto di insospettabili nuclei familiari e di occupazioni anche negli uffici pubblici, la rete clandestina delle spie russe opererebbe in tutte le capitali europee e in prossimità dei comandi e delle basi Nato: dallo Shape di Bruxelles, il quartier generale dell’Alleanza atlantica, a Ramstein in Germania, fino ad Aviano, Camp Darby e Sigonella in Italia.
Due linee di 007
Accanto al nucleo di spie “della porta accanto”, ma con peculiarità da commando, i russi avrebbero organizzato una seconda linea di agenti, per così dire, civili, in grado tuttavia di compiere attentati e intervenire contro infrastrutture, trasporti, reti di telecomunicazione e servizi essenziali. Secondo gli esperti di intelligence, il gruppo di cybercriminali considerato strettamente legato ai servizi segreti militari di Mosca rappresenterebbe l’elemento chiave della guerra cyber-ibrida.
Gli attacchi informatici
Anche se remota, l’ipotesi è che, dopo la valanga di falsi allarmi, si possa passare alla fase degli attacchi concreti, facendo entrare in azione la rete di spie clandestine. La rete di cybercriminali sarebbe articolata su un livello centrale di comando e controllo in Russia, con server intermedi utilizzati per rendere anonimo il segnale e disperdere le tracce attraverso migliaia di computer messi a disposizione dagli hacker Noname.
Con questo sistema, in passato, sono stati colpiti diversi obiettivi: ministeri, banche e aziende. Le tecniche sono varie, a partire dagli attacchi di tipo DDoS (Distributed Denial of Service, attacco di negazione del servizio): in pratica, viene inviata un’enorme quantità di richieste al sito web preso di mira, che non è in grado di gestirle e quindi di funzionare correttamente. Nulla di irreparabile: non vengono esfiltrati dati per chiedere un riscatto, come nel caso dei ransomware, ma si provoca un disservizio per un periodo di tempo limitato ai danni di chi non ha adeguato i propri sistemi di protezione informatica.
Gli hacker Noname reclutano inoltre simpatizzanti, distribuendo gli elenchi dei target occidentali da colpire. Nel tempo, i cybercriminali hanno anche lanciato una piattaforma per gli attacchi informatici collettivi, elargendo ricompense in criptovalute. Il gruppo collabora con altre sigle di hacker, come Z-Pentest, insieme alle quali ha recentemente rivendicato attacchi ai sistemi digitali di controllo di grandi impianti di refrigerazione di supermercati europei e italiani, minacciando di colpire in futuro anche acquedotti e centrali elettriche. Tuttavia, non sono affatto irraggiungibili e hanno subito duri colpi dagli investigatori.
Le inchieste
La Procura di Roma, nel 2025, ha condotto indagini sulle loro attività, sfociate nell’operazione internazionale “Eastwood”, in collaborazione con altri Stati europei. Furono emessi cinque mandati di arresto internazionali nei confronti di cittadini russi, due dei quali ritenuti ai vertici dell’organizzazione, mentre oltre seicento server furono disattivati o sequestrati. Le indagini della Polizia Postale hanno inoltre permesso di identificare altri cinque soggetti, ritenuti aderenti al gruppo e a loro volta partecipi degli attacchi.
Fin dalla loro nascita, nel 2022, i Noname hanno pubblicato sul proprio canale Telegram una sorta di manifesto contro Kiev, definendo gli ucraini “ammiratori dei neofascisti” e giustificando successivamente l’invasione come una controffensiva contro le azioni dei loro nemici, orchestrate attraverso i social network e altri canali di comunicazione. Tra i loro motti, le parole del leggendario eroe nazionale russo Aleksandr Nevskij: “Chiunque venga da noi con una spada, perirà di spada”.
Secondo il Financial Times, al centro dell’indagine internazionale in corso per risalire all’origine dei falsi allarmi e degli interventi hacker, alla luce delle modalità, dei precedenti e dei primi indizi raccolti, ci sarebbe senza alcun dubbio Mosca e l’attività dei servizi russi. Le azioni degli attivisti social e dei gruppi hacker sarebbero un sofisticato paravento, finalizzato a capovolgere la realtà e a precostituire addirittura un alibi per Mosca.
Ma, insieme all’incombente minaccia, le infiltrazioni dei cybercriminali rivelano comunque quanto siano bellicose e aggressive le proiezioni mentali dell’io digitale del potere del Cremlino.