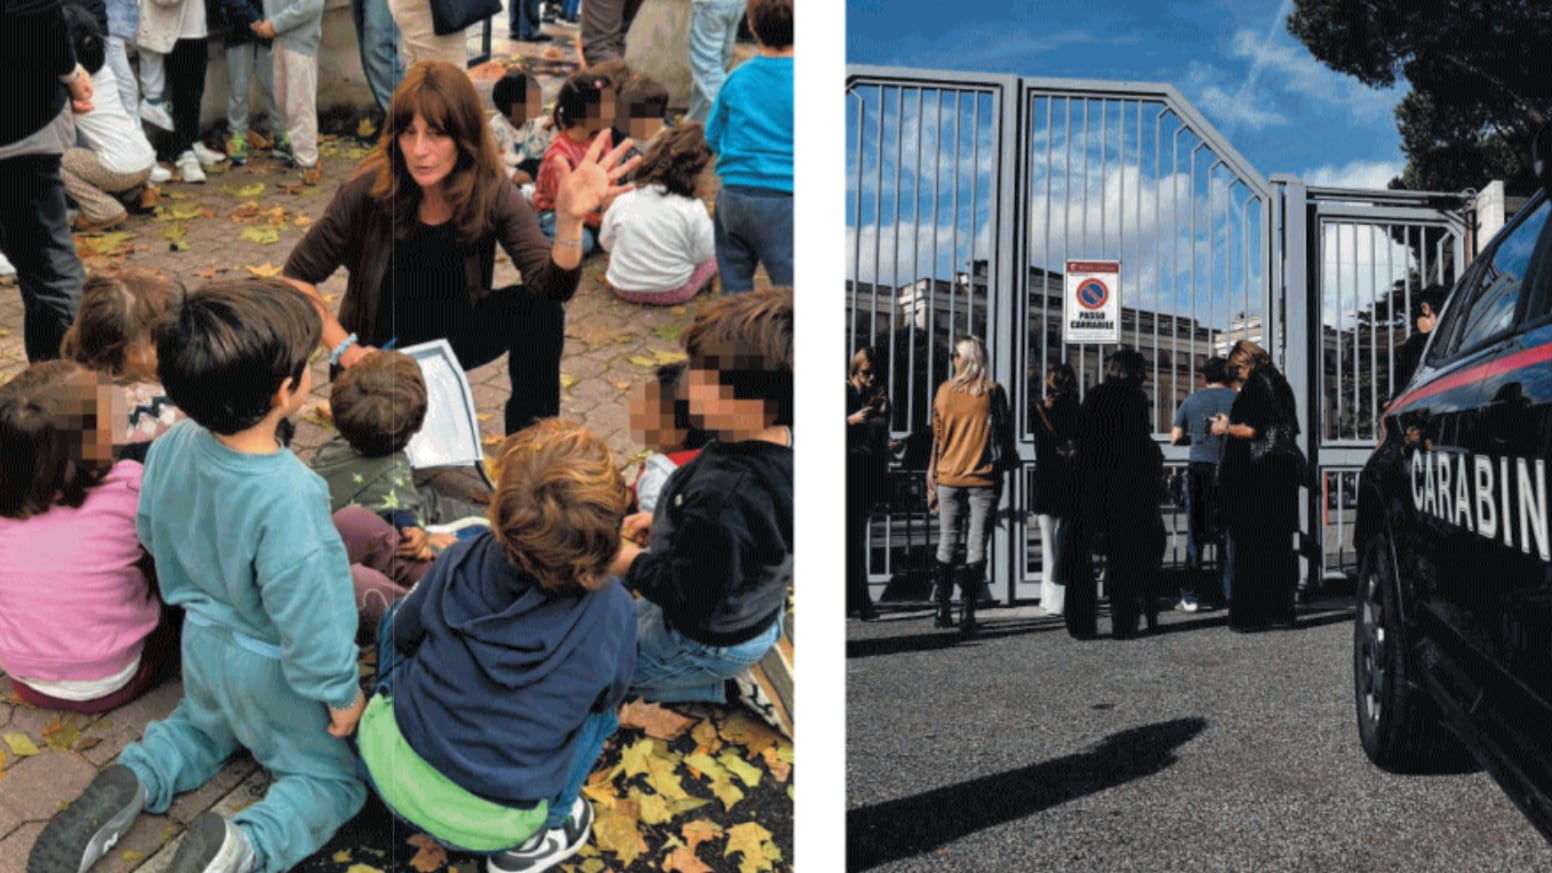
Da Taiwan alla Colombia, passando per Lituania e Australia. È caccia alle caselle email utilizzate per inviare gli allarmi bomba nelle scuole, sugli aerei e nelle sedi di alcuni media europei.
Le minacce che hanno raggiunto migliaia di scuole italiane sono state inviate utilizzando almeno due diversi indirizzi di posta elettronica riconducibili a istituzioni straniere. Il primo appartiene al dominio cloud.dyu.edu.tw della Dayeh University di Taiwan, dove sarebbe stato compromesso l’account di un’ex studentessa il cui nome, Liu Fang-chun, compare nell’intestazione scritto in caratteri cinesi. Il secondo, invece, sarebbe stato usato per le scuole della provincia di Rieti e utilizza il dominio tlsc.vic.edu.au del Taylors Lakes Secondary College di Melbourne, in Australia.
Ma la provenienza dei domini non identifica quella degli autori. L’Antiterrorismo, dunque, cerca di ricostruire una catena di messaggi che attraversa l’Europa almeno da ottobre, cambiando indirizzi, Paesi e identità dei responsabili. Mentre le Procure di Milano e Genova valutano l’apertura di un fascicolo sul caso. Inquietante il messaggio inviato: «Siamo venuti per annientarvi. Metteremo in atto un genocidio contro gli italiani», si legge nella minaccia arrivata ad oltre seimila istituti scolastici italiani. Si annuncia un «potente ordigno» nascosto in un sacchetto di plastica, con «innesco a distanza». A rivendicare sarebbe Mikhail Andropov, «leader del Vilayat di Misoginistan». Andropov richiama Jurij Andropov, ex capo del Kgb e leader sovietico. Ma il presunto gruppo unisce riferimenti incongrui. Wilayat in arabo significa provincia e ricorre nella nomenclatura delle organizzazioni jihadiste, che nelle lingue slave può essere trascritto Vilayat. Ma ciò non autorizza a confonderlo con il velayat-e faqih, principio della Repubblica islamica iraniana. Misoginistan, invece, non esiste e combina misoginia e il suffisso «-stan».
Il richiamo più immediato è ai «Combattenti dello Stato Maschile», già evocati negli allarmi sui voli, con un nome che rimanda all’omonimo movimento ultranazionalista russo. Le suggestioni sono russe e jihadiste, ma nessuna prova l’identità del mittente. I testi, invece, si ripetono. Il 2 novembre un messaggio destinato a 271 scuole italiane, arrivato da un mittente riconducibile al ministero dell’Istruzione egiziano, descriveva già l’ordigno nel sacchetto e l’innesco a distanza. Allora la firma evocava le Guardie rivoluzionarie iraniane. Il 6 novembre Mikhail Andropov ricompariva nelle email ricevute dall’irlandese RTÉ e dalla bulgara Nova TV, rivendicando la serie di allarmi sui voli europei. E il fantomatico «Vilayat Misoginistan» era comparso almeno dal 5 ottobre nelle minacce a scuole, ospedali e tribunali in Bulgaria dove, già a ottobre, la polizia aveva segnalato l’impiego di caselle compromesse all’estero, anche in Paesi europei e in America Latina. Un’email diretta agli aeroporti di Roma, invece, riportava l’indirizzo di una struttura sanitaria colombiana. Ma nessuno di questi indirizzi permetterebbe di localizzare l’autore che potrebbe aver usato una VPN per far apparire una connessione come proveniente da un altro Paese. Oppure Tor, che la instrada attraverso nodi diversi e maschera l’indirizzo IP abituale.
Già il 9 luglio scorso il CERT bulgaro, il Centro nazionale per la risposta agli incidenti informatici, aveva pubblicato un’allerta sulle email con minacce bomba inviate alle istituzioni del Paese, identificando quattro domini utilizzati come mittenti: l’italiano cantinalatina.it, il britannico rapidcomputers.co.uk e i due domini inco.com.lb e bigbeirut.com. Secondo il CERT, alcune caselle erano state compromesse e gli accessi risultavano disponibili su canali Telegram e forum hacker. Forse è li che sono stati presi gli indirizzi email usati per inviare gli allarmi in Italia.