
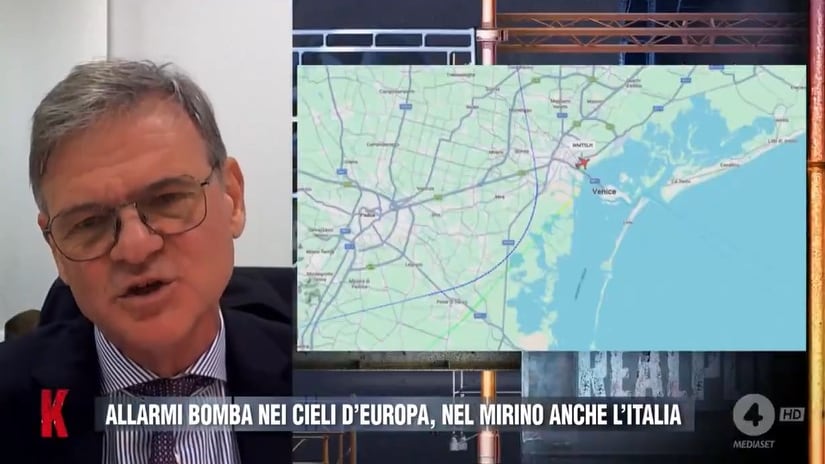
Minacce al traffico aereo, finti allarmi bomba, attacchi informatici a banche del sangue e supermercati. I casi si moltiplicano ed è difficile non vedere una strategia comune dietro all’offensiva che riguarda tutta Europa. “Quello che è successo con gli aeroporti in realtà è per il contenuto, non per la mail”, spiega Gianluca Galasso, capo servizio Operazioni e gestione delle crisi cyber dell’Agenzia per la cybersicurezza nazionale a Realpolitik, su Rete4.
Cosa è successo sui voli da e per l’Italia? Sappiamo che “è stata hackerata un’email di un’amministrazione comunale di Bogotà”, in Colombia, da lì è partita la email firmata combattenti dello Stato maschile che ha fatto scattare l’allarme sugli aerei in volo.
“Il problema è il contenuto” spiega Galasso, non tanto il mezzo con cui è stata veicolata la minaccia: “In questo caso noi ci stiamo muovendo più nel campo della sicurezza del volo che nel campo della sicurezza cibernetica. L’email è stato soltanto l’innesco perché sarebbe potuta arrivare anche una telefonata”.
C’è un’unica regia dietro agli attacchi? “In questo momento si fa grande fatica a pensare che non ci sia un filo conduttore, però bisogna anche stare attenti a non trarre conclusioni, perché in questo momento non ci sono neanche evidenze che dicano che le cose sono legate”, osserva l’eponente dell’agenzia nazionale. “I ragionamenti che sono stati fatti naturalmente hanno il loro senso, è strana la concomitanza degli eventi, però su questo bisogna assolutamente andare a fondo e cercare le evidenze”, afferma. “Le procure di Milano e di Roma sono al lavoro, la polizia è al lavoro, gli organismi di informazione e sicurezza sono tutti al lavoro, quindi riuscire a trovare le connessioni può aiutare a capire se c’è un legame”, spiega Galasso.