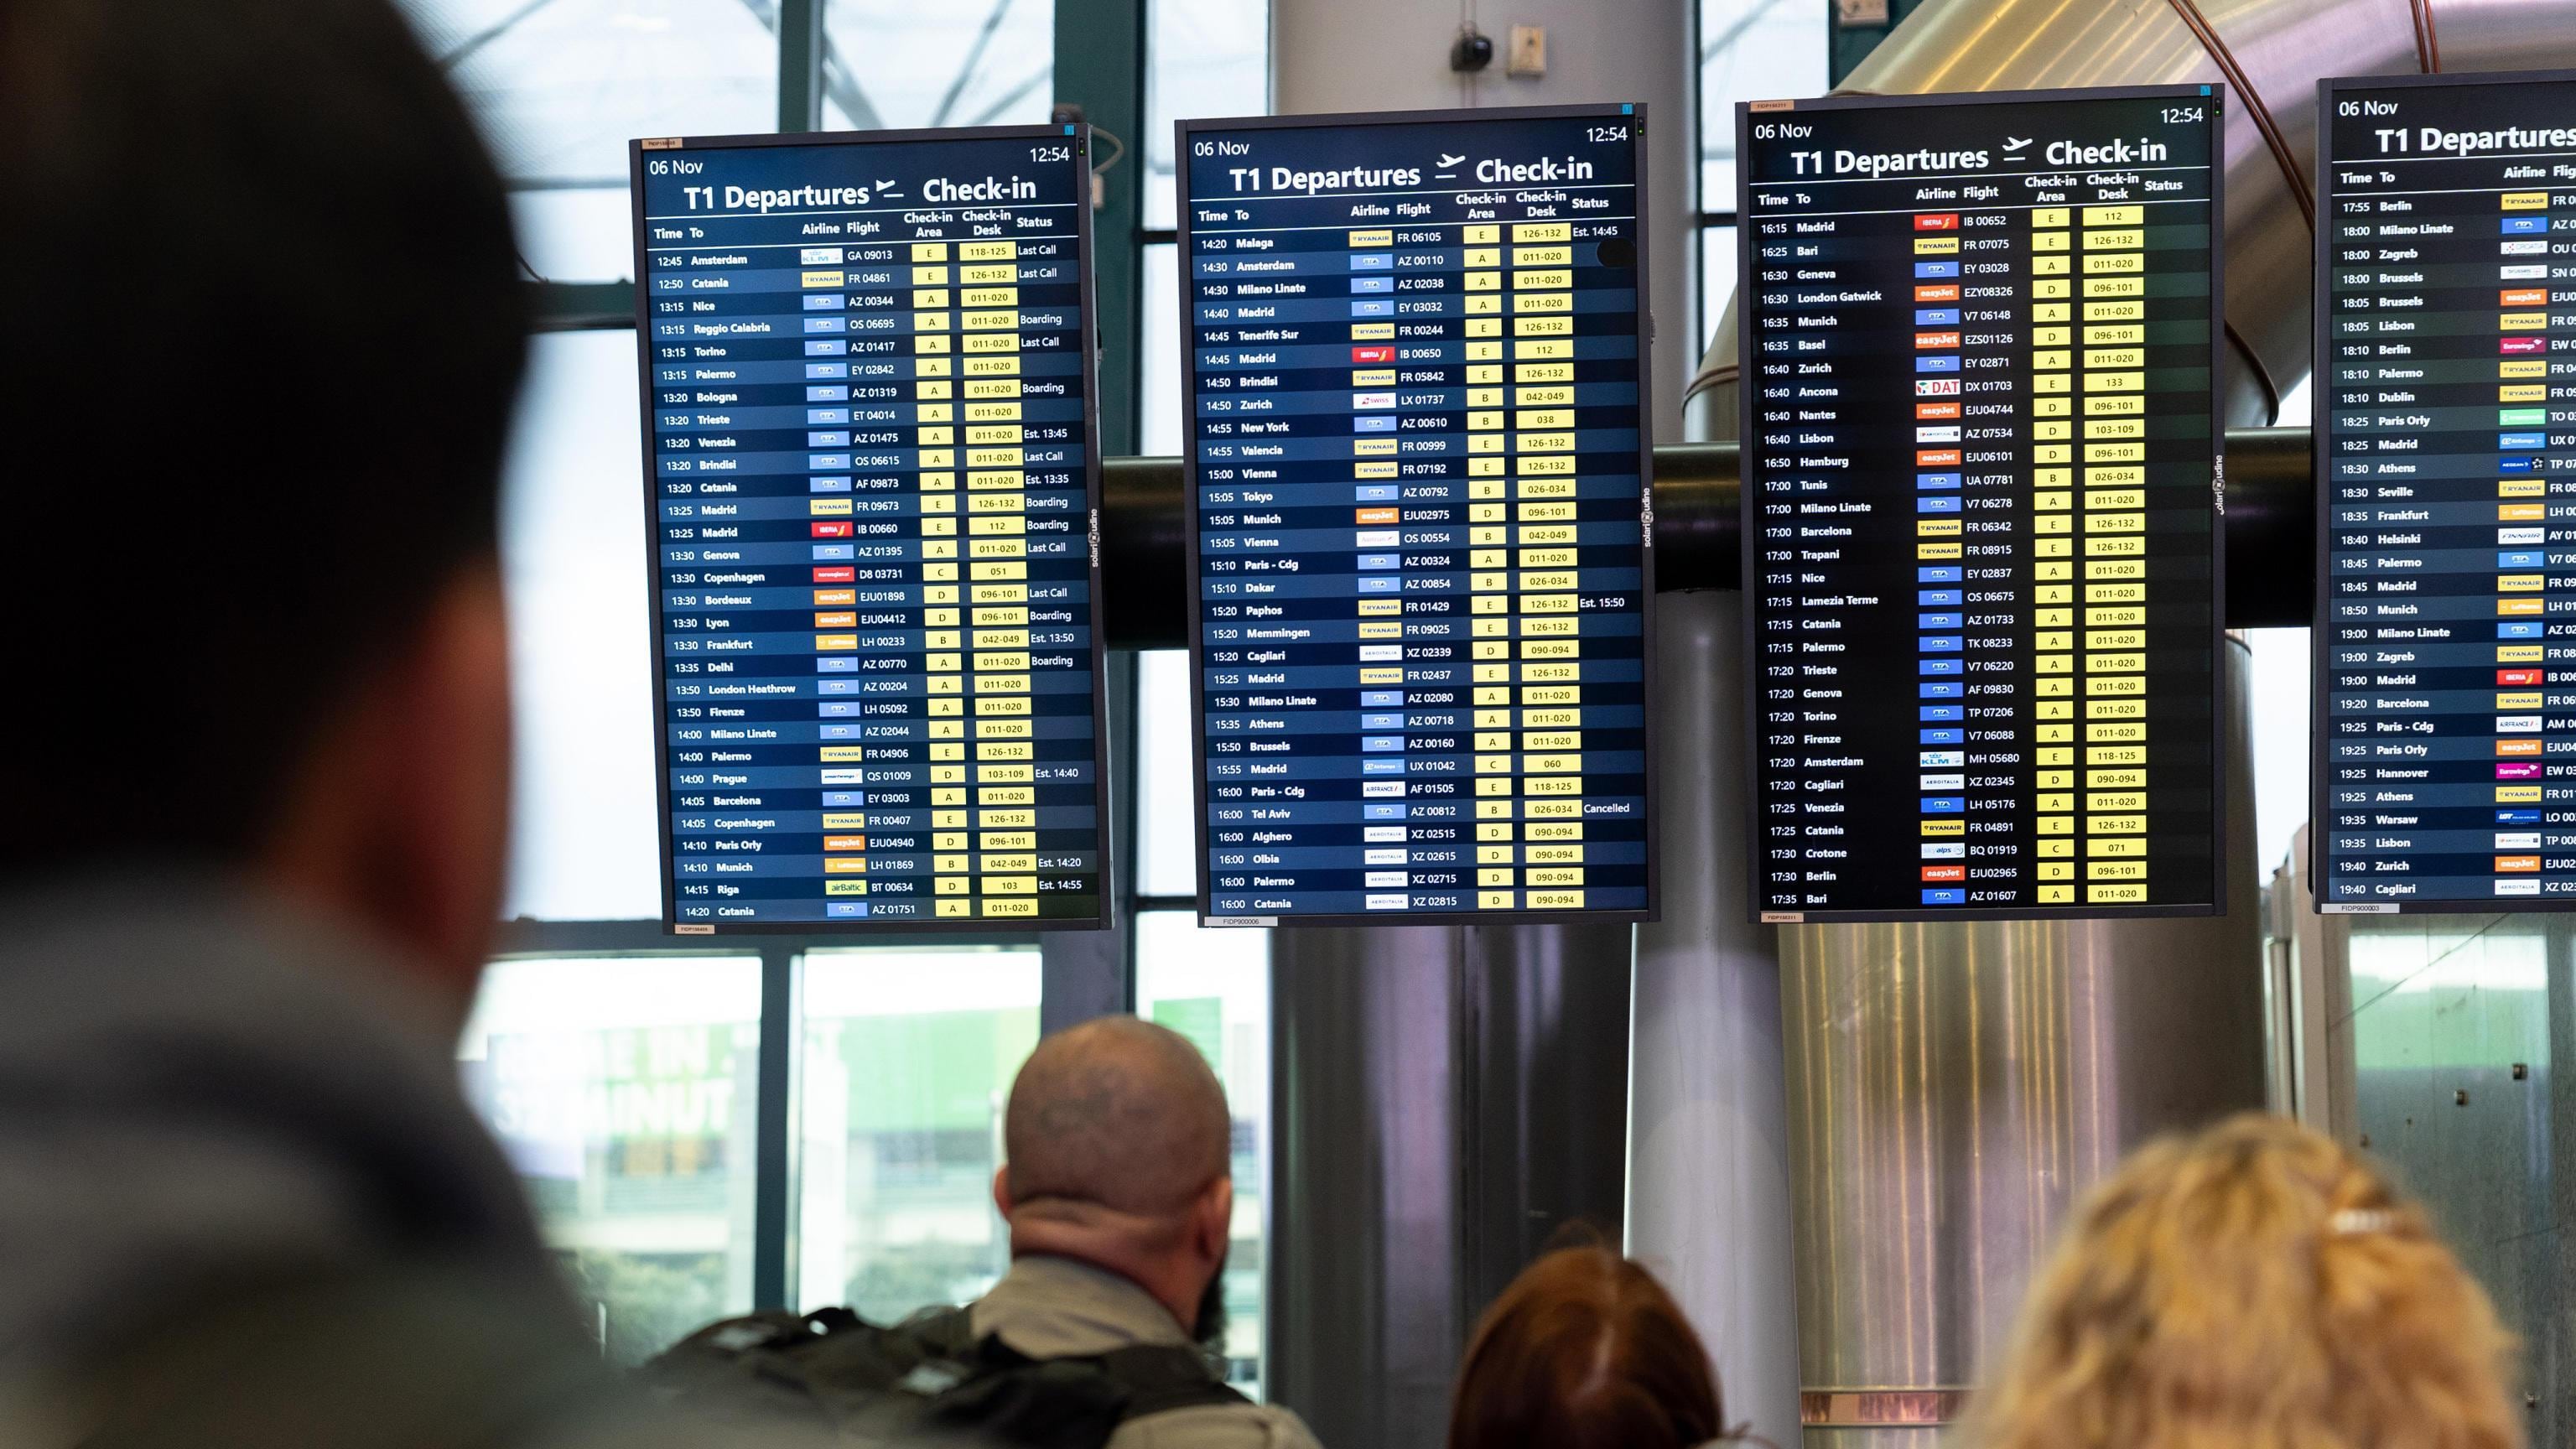
L’Europa sotto osservazione. Mentre l’ultima ondata di allarmi bomba sugli aerei si è verificata venerdì, le intelligence occidentali a caccia dei responsabili aprono anche un altro fronte di indagine relativo a chi sta ottenendo informazioni dalla reazione europea agli allarmi e chi potrebbe avere interesse a replicare il meccanismo.
Dossier paralleli che si intersecano. Gli allarmi bomba sugli aerei, infatti, stanno producendo informazioni utili anche ad attori esterni all’accaduto. E chi osserva può così studiare la cooperazione fra Stati e replicare il meccanismo. Una nuova offensiva americana contro l’Iran, ad esempio, potrebbe trovare l’Europa già “misurata” nei suoi tempi di reazione. Decine di minacce in Paesi diversi permettono di confrontare e testare le risposte dei governi. Non sappiamo se fosse l’obiettivo degli autori. Il sistema europeo di scambio delle informazioni sulla sicurezza aerea è stato attivato dopo l’aumento degli episodi e i dati sono accessibili anche a servizi estranei alle intimidazioni. E mostrano come l’Europa assorbe emergenze simultanee proprio mentre aumentano le tensioni militari.
Mentre la Russia, che da anni esercita pressione ibrida sull’Europa, ha interesse a comprenderne resilienza, coordinamento e soglie di risposta, per l’Iran l’urgenza potrebbe essere maggiore. Donald Trump, presidente degli Stati Uniti, ha confermato nuovi attacchi contro la capacità antiaerea iraniana. Ma una ripresa più ampia resta possibile.
Se Washington decidesse di colpire ancora, Teheran potrebbe cercare una ritorsione indiretta capace di trasferire parte dello scontro sul territorio europeo, avendone studiato le reazioni agli allarmi anche senza aver partecipato alla campagna. Nimbus Manticore, ad esempio, è un gruppo di cyberspionaggio legato al regime iraniano e, in particolare, al Corpo delle Guardie Rivoluzionarie (IRGC). Attivo almeno dal 2021, utilizza tecniche di ingegneria sociale e malware sviluppati ad hoc per sottrarre informazioni sensibili, dalla documentazione informatica alla proprietà intellettuale fino alle e-mail. In alcuni casi sfrutta, inoltre, le organizzazioni già compromesse come ponte per penetrare altri obiettivi. Nel mirino sono finite, soprattutto, infrastrutture critiche nei settori dell’aviazione, dell’aerospazio, delle telecomunicazioni, della difesa e della tecnologia dell’informazione.
Nel 2026 ventiquattro Paesi hanno accusato apparati iraniani di servirsi di intermediari e reti criminali per operazioni ostili all’estero, mentre Londra ha accusato la Forza Quds di operazioni tramite proxy in Europa. A ottobre, invece, trentacinque governi e l’Unione europea hanno condannato Teheran per sabotaggi, cyber attacchi e altre attività ibride. Accuse riferite ad altri episodi, senza collegamenti dimostrati con gli allarmi sugli aerei, ma spiegano l’interesse iraniano per le risposte europee a una pressione diffusa. In tale scenario compaiono le agenzie di intelligence e i proxy iraniani muniti di asset addestrati alla cyberwar. Una ritorsione asimmetrica permetterebbe, quindi, di disperdere le risorse occidentali e misurare le soglie di reazione. Se seguissero interruzioni di energia o servizi essenziali, la guerra in Medio Oriente investirebbe la vita quotidiana europea.
È uno scenario ipotetico, senza prove di preparativi specifici, ma sarebbe sul tavolo delle intelligence europee che lavorano al caso degli allarmi bomba inquadrandoli nell’attuale contesto geopolitico di guerra ibrida.
Tra i paesi “osservatori” di quanto accade in Europa, poi, ci potrebbero essere anche Cina e Corea del Nord. Il cyber spionaggio cinese in Europa è documentato, ma le operazioni attribuite a Pechino privilegiano accessi silenziosi e raccolta di informazioni. Anche Pyongyang opera in Europa, soprattutto per spionaggio e risorse finanziarie. Per entrambe, quindi, il movente di una campagna rumorosa contro l’aviazione civile europea appare meno definito, ma entrambe possono studiarne i risultati.
Secondo fonti Antiterrorismo de Il Tempo, uno dei segnali da osservare nei prossimi giorni potrebbe essere un eventuale cambio di bersagli, magari nuove intimidazioni contro interessi americani, israeliani o Paesi europei coinvolti nel dossier iraniano, soprattutto se Washington decidesse di riprendere i bombardamenti contro Teheran, cambiando il significato politico della campagna. Potrebbe anche indicare che qualcuno ha trasformato gli allarmi in un modello operativo, preparando la seconda ondata mentre osservava la prima.